Hakerzy wchodzą do świata fizycznego. Dziś sklepowe lodówki, jutro mogą być apteki

Robert Kędzierski
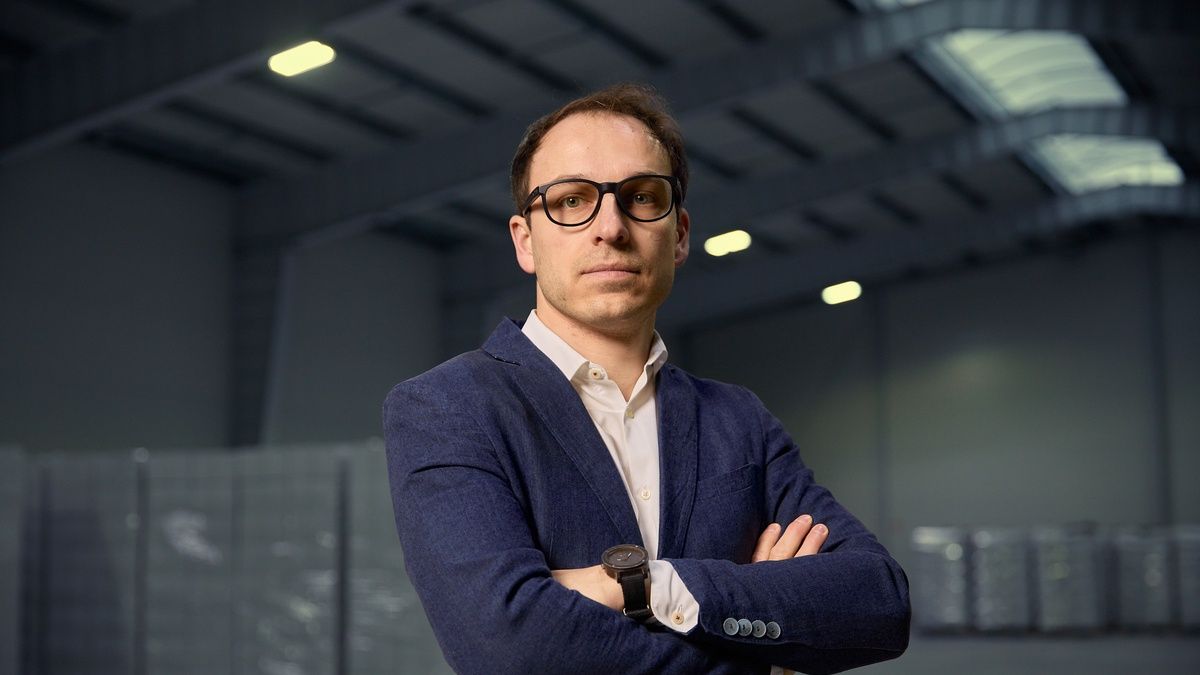
.Łukasz Tymek, ekspert ds. cyberbezpieczeństwa z ABB.
Źródło zdjęć: © materiały partnera | aim-Studio Maciej Borkowicz

Cyberataki coraz częściej uderzają w urządzenia sterujące fizycznymi procesami – od sklepowych lodówek po sieci energetyczne. Łukasz Tymek ekspert ds. cyberbezpieczeństwa z ABB wyjaśnia, dlaczego taki atak jest dziś łatwiejszy do przeprowadzenia, kto w organizacji odpowiada za ochronę i czemu polisa może nie pokryć strat.
Liczba cyberataków rośnie, a ich celem coraz częściej nie są wyłącznie dane. Hakerzy sięgają po systemy, które sterują fizycznymi procesami w fabrykach, sieciach energetycznych, budynkach i sklepach. W październiku ofiarą takiego ataku padły francuskie supermarkety, w których przestępcy przejęli kontrolę nad urządzeniami chłodniczymi. Po kilku tygodniach podobne incydenty zgłoszono w kolejnych krajach Europy, w tym w Polsce.

Coraz więcej urządzeń w zakładach przemysłowych, szpitalach czy budynkach jest dziś podłączonych do sieci. Ułatwia to zarządzanie nimi, ale jednocześnie otwiera nowe furtki dla przestępców. Skutki ataku na infrastrukturę, która odpowiada za procesy fizyczne, mogą być znacznie poważniejsze niż wyciek danych. O zagrożeniach dla branży przemysłowej mogliśmy usłyszeć na konferencji ABB Cybersecurity Days 2026. Firma specjalizuje się bowiem w projektowaniu, produkcji i serwisowaniu rozwiązań m.in. na potrzeby infrastruktury krytycznej.

Podczas konferencji przykłady zagrożeń omówił m.in. Marcin Maj z firmy Niebezpiecznik.pl, która zajmuje się testami penetracyjnymi. Jak tłumaczył: "przede wszystkim włamujemy się do firm i jesteśmy świadomi pewnych problemów, bo sami ciągle z nich korzystamy w naszej pracy". Zdaniem Maja w ciągu ostatnich 15 do 18 lat metody ataków niewiele się zmieniły, choć pojawiły się nowe cele. "Na przykład można dzisiaj zhakować przerzutkę rowerową, konkretnie przerzutkę Shimano Di2. Nie ma linek, ma nadajnik Bluetooth i odbiornik w mechanizmie przerzutki" – tłumaczył ekspert, dodając, że zastosowane w niej szyfrowanie szybko rozpracowano. Jak przyznał: "nie wiem, po co ktoś miałby atakować rowerzystów, ale potencjał jest". Maj przekonywał, że jeśli chodzi o ataki na ludzi pracujących zarówno przy maszynach, jak i przy biurku, to "podstawowe metody się nie zmieniają". Wciąż dominują phishing, czyli wyłudzanie loginów i haseł na różne sposoby, oraz złośliwe oprogramowanie. "Phishing jest o tyle problematyczny, że niezmiennie jest tani, dobry i szybki." – zaznaczył.

Robert Kędzierski, money.pl: Od ataku NotPetya minęło niemal 10 lat, a wciąż słychać pytania, po co firmie cyberbezpieczeństwo. Dlaczego zarządy tak często nie dostrzegają tego zagrożenia?

Łukasz Tymek, ABB: Myślę, że pierwszy i najważniejszy wniosek jest taki, że na szczęście ta świadomość jest dziś coraz większa.

Czyli NotPetya jednak czegoś nas nauczył?

Tak, NotPetya i inne tego typu incydenty, zwłaszcza w ostatnich latach. Mamy bardzo wysokie nasilenie tych incydentów w różnych branżach. My koncentrujemy się przede wszystkim na tych, które dotyczą infrastruktury OT (OT to systemy, które pozwalają monitorować i sterować fizycznymi urządzeniami oraz procesami przemysłowymi, np. maszynami na liniach produkcyjnych, turbinami czy instalacjami wodociągowymi – przyp. red.), a nie IT. Te mogą być bardziej niebezpieczne, bardziej kosztowne i mogą mieć największy wpływ na naszą codzienność.

Czym różnią się od ataków, które znamy ze świata IT?

Do tej pory większość ludzi miała raczej skojarzenia z infrastrukturą IT. Obawialiśmy się wycieków danych albo na przykład ich zaszyfrowania. Natomiast zwłaszcza w ostatnich latach – a w zasadzie dniach – widzimy, że ataki na infrastrukturę OT mają bardzo poważne przełożenie na nasze codzienne życie. To są ataki chociażby na infrastrukturę elektroenergetyczną, ale też powiedzmy użytkową, "konsumencką", z którą stykamy się na co dzień.

Jak to wygląda w praktyce?

Przykładem są ostatnie ataki na systemy chłodzenia i mrożenia w supermarketach. Zaczęło się od incydentu w październiku we Francji, który swoim zasięgiem objął ponad 500 sklepów. Nie mówimy tu o danych, tylko o faktycznym zniszczeniu towaru, który trzeba zutylizować i którego klienci nie mogli kupić.

Wiadomo już, ile dokładnie stracili handlowcy?

Śledztwo w sprawie francuskiego incydentu wciąż trwa, ale obecnie szacuje się, że to mogą być straty idące w dziesiątki milionów euro. A co ciekawe, kilka dni temu okazało się, że bardzo podobny modus operandi objął incydenty w kilku innych krajach europejskich. Mówi się o Szwecji, Belgii, Holandii, Luksemburgu i Estonii.

Szybko poszło.

To pokazuje dynamikę. Gdybyśmy rozmawiali przedwczoraj, moglibyśmy postawić kropkę przy ataku francuskim. Rozmawiamy dzisiaj i już wiemy, jak świat się zmienia i jak błyskawicznie atakujący wykorzystują te zagrożenia. To pokazuje też, jak niska jest świadomość. Pomimo francuskiego incydentu, po niespełna miesiącu on się po prostu powtórzył ze wszystkimi tego konsekwencjami. Może nie w dokładnie taki sam sposób, ale w bardzo podobny – przynajmniej, jeśli chodzi o skutki, bo nie znamy jeszcze dokładnych przyczyn. Powtórzył się w różnych krajach, w podobnych lokalizacjach, w podobnych sklepach.

Zepsute mrożonki to jednak strata, którą da się przeżyć.

Ostatni problem dotyczy żywności, czyli jednej z naszych podstawowych potrzeb. Akurat żywność chłodzoną i mrożoną możemy sobie czymś zastąpić, bo mamy substytuty. Gdyby jednak ten atak dotknął lodówki na przykład w sieciach aptek albo w hurtowniach farmaceutycznych, skutki mogłyby być dużo dalej idące, bo tam nie ma realnej alternatywy. W tym przypadku ataki mogą przełożyć się nie tylko na straty materialne, które poniosą na przykład sieci farmaceutyczne, ale też na zagrożenie dla bezpieczeństwa i zdrowia publicznego. Jeżeli taki incydent objąłby nie jedną aptekę, a sieć aptek, w skali całego regionu lub kraju, jak to było w przypadku sklepów we Francji, to skutki mogą być bardzo daleko idące.

Już po przeprowadzeniu wywiadu potwierdzono podobny incydent, który objął instalacje chłodnicze francuskiej służby krwiodawstwa. Dzięki szybkiej reakcji personelu udało się jednak uniknąć strat w przechowywanych produktach – dop. red.

Atak nie wymaga już superhakeraSkoro wszystko jest dziś smart, jutro celem może być nasza domowa pralka. Czy do takiego ataku trzeba jeszcze być wybitnym hakerem, czy wystarczy czyjeś zaniedbanie?

Na pewno wracamy tu do bardzo istotnego punktu, czyli świadomości. Bez niej będzie nam trudno bronić się przed atakami, zwłaszcza że dziś szeroka dostępność AI przekłada się na bardzo niski koszt wejścia w cyberprzestępczość. Niezależnie od tego, ostatnie ataki na instalacje chłodnicze pokazują, że poważne konsekwencje mogą wynikać nawet ze stosunkowo prostych słabości w zabezpieczeniach.

Czyli to już nie jest scena z filmu sensacyjnego?

Dzisiaj z perspektywy atakującego nie trzeba posiadać bardzo zaawansowanej technologii, dużych zasobów ani wybitnych umiejętności. Te ataki nie muszą przypominać scen z filmu sensacyjnego, bo są niestety dużo prostsze i dużo łatwiej je przeprowadzić. Czasami wystarczy wykorzystać stosunkowo proste zaniedbania, takie jak niewłaściwie zabezpieczony dostęp zdalny czy fabryczne hasła w urządzeniach. Dlatego istotne jest zwracanie coraz większej uwagi na solidne zabezpieczenia infrastruktury OT, która dotyczy rzeczywistych procesów fizycznych.

Z ochroną komputerów radzimy sobie lepiej?

Odnoszę wrażenie, że dziś mamy dużo większą świadomość potrzeby ochrony infrastruktury IT, co wynika z wielu negatywnych doświadczeń, które nas tego nauczyły, również w codziennym życiu. Wiemy mniej więcej, jak się zachowywać, nawet na poziomie prywatnego użytkownika, który może dbać o własną cyberhigienę przy obsłudze komputera, drukarki, routera czy serwera. Cały czas mamy jednak sporo do nadrobienia, jeżeli chodzi o podobny poziom świadomości i wdrażanie analogicznych zabezpieczeń w infrastrukturze OT – czy to będzie infrastruktura przemysłowa, budynkowa, czy nawet nasza prywatna, domowa.

A OT jest dziś wszędzie, od fabryki i szpitala po ciepłownię. Cyfryzacja zwiększa ryzyko?

Postęp technologiczny i wszechobecna cyfryzacja dają nam wiele korzyści, jednocześnie otwierając nowe potencjalne ścieżki ataku. Nie powinniśmy wycofywać się z tej cyfryzacji, ale korzystać z cyfrowych rozwiązań w sposób dużo bardziej świadomy, bo one istotnie zmieniają otoczenie, w którym funkcjonują procesy interesujące cyberprzestępców.

Co konkretnie się zmieniło?

Dawniej wiele systemów OT działało niezależnie od IT. Dzisiaj, ze względu na potrzebę wymiany danych, coraz częściej łączymy te dwa światy. Nie oznacza to jednak, że powinniśmy rezygnować z ich odpowiedniego oddzielenia. Wręcz przeciwnie – musimy szczególnie zadbać o kontrolę dostępu do infrastruktury odpowiedzialnej za procesy fizyczne, przy czym poziom ochrony OT powinien być co najmniej porównywalny z IT, a w przypadku szczególnie istotnych instalacji nawet wyższy, ze względu na potencjalne konsekwencje cyberataku.

Atak na jedno urządzenie może kosztować firmę towar, terminy i klientów. Mniejsze przedsiębiorstwa są bardziej narażone niż korporacje?

Zgadza się. Mamy na to przykłady, choćby incydent, który dotknął jedną z firm motoryzacyjnych. Nie był on wymierzony bezpośrednio w infrastrukturę OT, ale poprzez IT wpłynął na OT i spowodował gigantyczne, wielomilionowe straty dla tego producenta. Oczywiście te ataki dotyczą i małych, i dużych. Duzi, jak pokazuje nasze badanie ABB Trends CYBER 2026 mają lepsze przygotowanie proceduralne – 88% dużych przedsiębiorstw i tylko 24% mniejszych posiada odpowiednie procedury – oraz dysponują przewagą skali nad małymi i łatwiej jest im pewne rzeczy wdrożyć. Natomiast zagrożenia dotyczą tak naprawdę wszystkich.

Jakie mogą być skutki takiego incydentu?

Mogą one na przykład dotyczyć kosztów zakłóceń czy zatrzymania produkcji albo wad produkcyjnych, które z kolei spowodują, że trzeba wycofać pewną partię z obrotu. To będzie strata finansowa. Pamiętajmy jednak, że taki incydent, w którym mówimy o procesach fizycznych, może rodzić zagrożenie nie tylko dla bezpieczeństwa urządzeń, ale również dla personelu lub użytkowników.

Cyberatak może fizycznie zniszczyć maszyny?

Tak, wiemy to już od słynnego ataku Stuxnet sprzed ponad 15 lat. Cyberatak może doprowadzić nawet do fizycznego zniszczenia linii produkcyjnej albo infrastruktury. Zresztą coś podobnego wydarzyło się w "polskim" incydencie pod koniec zeszłego roku, gdzie atakujący wgrali do części sterowników celowo uszkodzone oprogramowanie doprowadzając do ich unieruchomienia. Nie były już w stanie prawidłowo funkcjonować. W przypadku urządzeń sterujących rzeczywistymi procesami skutkiem mogą być też incydenty fizyczne, które czasami prowadzą do wypadków, eksplozji i wycieków, a to jest już istotne zagrożenie nie tylko dla mienia, ale też dla zdrowia i życia.

Cyberryzyko to ryzyko biznesoweJak budować odporną infrastrukturę? Wystarczy wybrać lepiej zabezpieczone sterowniki, czy kluczowa jest wiedza o zagrożeniach?

Spojrzałbym na to zagadnienie szerzej, z dwóch perspektyw: ograniczania ryzyka ataków oraz przygotowania organizacji na ich ewentualne konsekwencje. Po pierwsze, cyberbezpieczeństwo to dziś już nie jest problem wyłącznie zespołu IT. W wielu organizacjach nadal pokutuje mit, że cyberbezpieczeństwo to domena informatyka. Dziś to dużo bardziej złożone zagadnienie, które obejmuje oczywiście nadal informatyków, ale też zespoły odpowiedzialne za bezpieczeństwo, elektryków i automatyków, a w sposób pośredni także zarząd. Jak pokazuje nasze badanie, zintegrowana koordynacja i współpraca zespołów IT i OT występuje tylko w co trzecim przedsiębiorstwie przemysłowym.

Dlaczego zarząd?

Ponieważ to zarząd na końcu odpowiada za działanie firmy. Będzie zainteresowany tym, czy dojdzie na przykład do blackoutu albo do zatrzymania linii produkcyjnej. Oczywiście zarząd nie będzie obecny przy każdej najmniejszej decyzji związanej z technologią, ale powinien wprowadzać w organizacji procedury, które będą odpowiadały na to ryzyko i nim zarządzały. Bo to jest dziś ryzyko techniczne, ale też finansowe i biznesowe.

A drugi czynnik?

Druga kwestia to przygotowanie na finansowe skutki incydentu. Tutaj pojawia się temat ubezpieczeń...Wiele firm może powiedzieć, że wykupi cyberpolisę i ona rozwiąże problem ewentualnego zagrożenia w razie incydentu. To ciekawy przypadek, ponieważ w kontekście francuskiego incydentu z lodówkami pojawiają się wątpliwości, czy cyberpolisy w ogóle obejmują takie przypadki, gdy nie mówimy o kradzieży danych, a o faktycznych kosztach wynikających ze zniszczeń i strat.

Co w takim razie powinny sprawdzić firmy?

Na pewno warto sprawdzić, czy w ogóle posiadamy cyberpolisę, co ona obejmuje i czy nie ma pewnych obwarowań. Może się okazać, że jeżeli dojdzie do incydentu IT, polisa obejmie jego skutki, ale jeżeli dojdzie do incydentu, w którym rzeczywiście poniesiemy fizyczne, materialne szkody, to polisa cyber może ich nie dotyczyć. Jednocześnie zwykła polisa majątkowa może wyłączać ryzyka cyber. Pomimo tego, że mamy na przykład dwie równolegle funkcjonujące polisy, w niesprzyjających dla nas okolicznościach może się więc okazać, że żadna z nich nie będzie miała w takiej sytuacji zastosowania. To kolejny dowód na to, że jest to ryzyko nie tylko techniczne, nawet już nie tylko wizerunkowe, ale przede wszystkim finansowo-biznesowe.

Co powinien usłyszeć dyrektor firmy, która ma na głowie infrastrukturę OT?

Kilka rzeczy na początek. Przede wszystkim trzeba wiedzieć, jakie urządzenia i instalacje posiadamy, kto ma do nich dostęp i jakie byłyby konsekwencje utraty nad nimi kontroli, następnie budować wdrażać właściwe procedury i narzędzia, które będą nas chronić przed zagrożeniami. Najważniejsze jednak, żeby budować cyberodporność w sposób kompleksowy. Chodzi o to, aby nie skończyło się na jednym działaniu, czyli na przykład na wdrożeniu samego systemu monitoringu, samego systemu reagowania na incydenty albo na samym ograniczeniu dostępu zdalnego, który jest wskazywany przez 38% respondentów badania, jako główne ogniwo ryzyka w infrastrukturze OT. Do tej sprawy trzeba podejść kompleksowo, a jeżeli nie mamy możliwości albo własnych zasobów, korzystać z pomocy ekspertów. Dziś bowiem nie jest to już pytanie, czy nas zaatakują, ale kiedy.

Można być celem ataku i w ogóle o tym nie wiedzieć?

Wiele przedsiębiorstw jest atakowanych i nawet o tym nie wie. Żyją w błogiej nieświadomości, bo nie widzą jeszcze skutków tych ataków. Możemy tu wrócić do przykładu incydentu w infrastrukturze elektroenergetycznej. Został on wykryty w grudniu, natomiast dziś, po analizie CERT-u, wiadomo, że atakujący, mówiąc w cudzysłowie, "buszowali" po tej infrastrukturze wiele miesięcy wcześniej. Wszystko rozpoczęło się ponad pół roku przed atakiem. W pewnym momencie atakujący przeszli w stan uśpienia, a skutek ich działań ujawnił się dopiero po wielu miesiącach. I właśnie dlatego cyberbezpieczeństwo nie powinno ograniczać się do pytania, jak powstrzymać atakującego przed wejściem do naszej sieci. Równie ważne jest to, jak szybko wykryjemy zagrożenie i czy będziemy potrafili utrzymać działanie najważniejszych procesów, nawet jeśli do incydentu już dojdzie.

Płatna współpraca z ABB
Wybrane dla Ciebie
Wyłączono komentarze
Jako redakcja Wirtualnej Polski doceniamy zaangażowanie naszych czytelników w komentarzach. Jednak niektóre tematy wywołują komentarze wykraczające poza granice kulturalnej dyskusji. Dbając o jej jakość, zdecydowaliśmy się wyłączyć sekcję komentarzy pod tym artykułem.
Redakcja serwisu Money.pl