Od zależności do suwerenności. Jak budować silny polski rynek cyberbezpieczeństwa?
Źródło zdjęć: © materiały partnera

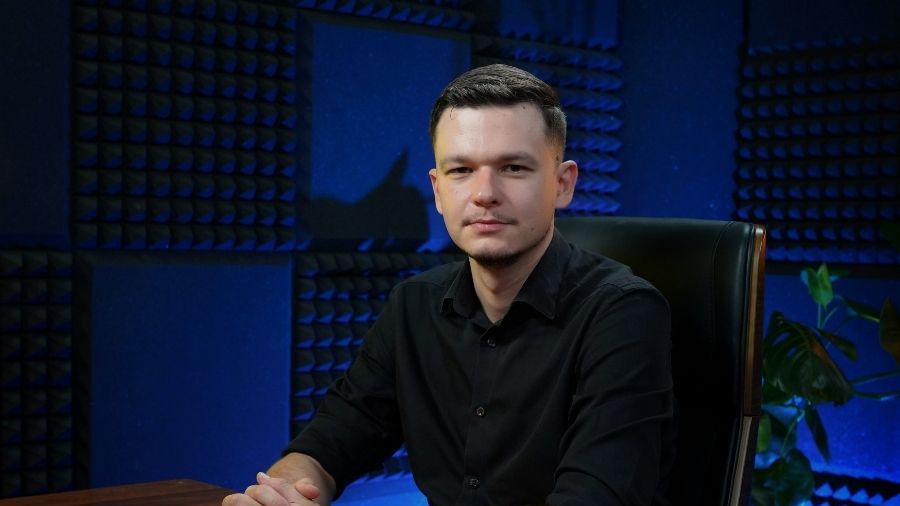
Kupujemy rozwiązania cybersec za granicą, a tymczasem polscy inżynierowie należą do najlepszych w Europie! Jak zatrzymać krajowy kapitał jednocześnie dbając o cyberbezpieczeństwo w biznesie? O kulisach branży, budowaniu suwerenności technologicznej oraz wspieraniu rodzimych spółek opowiada Łukasz Gawron, Prezes Zarządu Polskiego Klastra Cyberbezpieczeństwa #CyberMadeInPoland.
Przeciwdziałanie cyberatakom i cyberprzestępstwom jest widoczne w polityce UE, która niedawno narzuciła na nas dyrektywę NIS2. Co to takiego, czego dotyczy i jakie podmioty są nią objęte?

To dyrektywa mająca zapewnić odpowiedni poziom cyberodporności w państwach Unii Europejskiej. Jej pierwsza wersja została uchwalona w 2016 roku na poziomie unijnym, w Polsce wdrożono ją w 2018 roku. Aktualna wersja – druga – została uchwalona w 2024 roku. W Polsce będzie ona wdrożona nowelizacją Ustawy o krajowym systemie cyberbezpieczeństwa, przyjętej przez Sejm i podpisanej przez Prezydenta 3 kwietnia tego roku. Ta ustawa wejdzie w życie 12 miesięcy od momentu podpisania, czyli 3 kwietnia 2027 roku. Te 12 miesięcy to czas dla biznesu, żeby się przygotować. NIS2 stanowi rozwinięcie poprzedniej dyrektywy, porządkuje wiele kwestii, cechuje się też unowocześnionym podejściem do cyberbezpieczeństwa na poziomie unijnym.

Zainteresował Cię ten temat? Zobacz podcast - kliknij poniżej.


WIDEO
Osobista odpowiedzialność zarządu za cyberatak. Łukasz Gawron. Cyber Made in Poland

Kogo dokładnie dotyczy NIS 2 i jakie branże wchodzą w jej zakres?

NIS2 dotyczy sektorów tak zwanych kluczowych i ważnych. Jest to łącznie 18 sektorów, takich jak energetyka, transport, infrastruktura krytyczna, szeroko pojęte lotnictwo, szpitale – wszyscy nawet instynktownie pojmujemy, jak istotne są te podmioty. Ale wprowadza też nowe kategorie, takie jak ścieki, woda pitna, żywność, usługi pocztowe i kurierskie – a zatem branże raczej nieoczywiste. Należy też mieć na uwadze kryterium wielkości: po przekroczeniu progów wielkościowych, czyli już na etapie średniej firmy, możemy mieć praktycznie pewność, że jesteśmy zakwalifikowani jako sektor kluczowy albo sektor ważny, i w związku z tym musimy spełnić pewne obowiązki wynikające z dyrektywy.

No właśnie: jakie konkretnie obowiązki nakłada dyrektywa na przedsiębiorstwa?

Rzeczywiście jest ich trochę, ale nie ma tam nic szczególnie problematycznego czy niemożliwego organizacyjnie. Przede wszystkim dyrektywa nie mówi wprost, jakie narzędzia powinniśmy stosować. Określa natomiast, że to, co wdrożyć w przedsiębiorstwie i jak się zabezpieczyć przed cyberryzykami, ma wynikać z analizy ryzyka. I chodzi o ciągłą analizę ryzyka, nie tylko jednorazową. Jak już wiemy, że dyrektywa będzie nas dotyczyć, to musimy zdefiniować, czego bronimy: jakie systemy i jakie dane w firmie wymagają ochrony? W jakim kontekście i sektorze działamy? Jakich mamy dostawców, partnerów? Jakie mamy obecne systemy i polityki bezpieczeństwa? Na tej podstawie tworzymy analizę ryzyka i na jej bazie trzeba wdrożyć odpowiednie i proporcjonalne środki organizacyjne i techniczne – np. procedury reagowania na incydenty, uwierzytelnianie wieloskładnikowe, edukacja pracowników, budowanie bezpiecznych struktur – wewnętrznych lub w outsourcingu.

Dyrektywa wprowadza też osobistą odpowiedzialność członków zarządu. Jaka to jest odpowiedzialność i jakie kary grożą za zaniedbania?

To jest odpowiedzialność do 300% miesięcznego wynagrodzenia członka zarządu, plus w skrajnych przypadkach możliwość odebrania prawa do wykonywania zawodu, jeśli obowiązki wynikające z ustawy nie będą wykonywane. Abstrahując od odpowiedzialności osobistej, mamy jeszcze odpowiedzialność instytucjonalną firmy jako takiej: kary do 10 milionów euro lub 2% globalnego obrotu w przypadku podmiotów kluczowych, a dla podmiotów ważnych do 7 milionów euro lub 1,4% obrotu.

Jak przedsiębiorca ma sprawdzić, czy jego firma podlega pod NIS2? Czy otrzymamy taką informację odgórnie?

Obowiązek zweryfikowania ewentualnej kwalifikacji leży po stronie przedsiębiorcy – to my sami musimy zidentyfikować się jako podmiot kluczowy lub ważny i wpisać do odpowiedniego wykazu. Ministerstwo Cyfryzacji nie udziela indywidualnych odpowiedzi, ale wskazuje oficjalny portal cyber.gov.pl lub gov.pl/cyber, gdzie są wyjaśnione niuanse kwalifikacji. Można też skorzystać z kalkulatorów na biznes.gov.pl, opracowań firm prywatnych czy kancelarii.

Jakie kryteria są brane pod uwagę?

Przede wszystkim sektor dominujący działalności, wielkość firmy, a także jej miejsce w łańcuchu dostaw. Czyli nawet mała firma, ale dostarczająca kluczowe systemy dla dużych organizacji, może pod ustawę podpadać. Jest też dużo wyjątków – takich sektorów czy podsektorów, które mają specyficzne wymagania, głównie związanych z rynkiem IT czy telekomunikacyjnym.

Wiele aplikacji i oprogramowania do cyberbezpieczeństwa to rozwiązania zagraniczne. Czy używanie ich jest bezpieczne? Jak wygląda kwestia zależności geopolitycznych?

Nigdy nie ma w 100% bezpiecznego softu. Zawsze jest ryzyko, że istnieje jakiś błąd konfiguracji, o którym nie wie sam producent, czyli tak zwany błąd podatności zero-day. Zasada jest taka, że im bardziej popularne rozwiązanie, tym więcej ma podatności. Topowe rozwiązania są najczęściej dobre technicznie, ale trzeba mieć świadomość, że one są też podatne, bo wielu cyberprzestępców próbuje złamać ich zabezpieczenia. A my jesteśmy od nich uzależnieni – używamy ich od 10–15 lat i to uzależnienie się pogłębia. Ostatnie lata pokazały, że wbrew temu, w co chcieliśmy wierzyć do tej pory, biznes nie jest oderwany od polityki. Jedna decyzja jednego człowieka za oceanem może doprowadzić do tego, że po prostu stracimy kontrolę nad danym systemem, również krytycznym.

© materiały partnera

Czy mamy szansę na suwerenność technologiczną i zmniejszenie uzależnienia od dostawców zagranicznych?

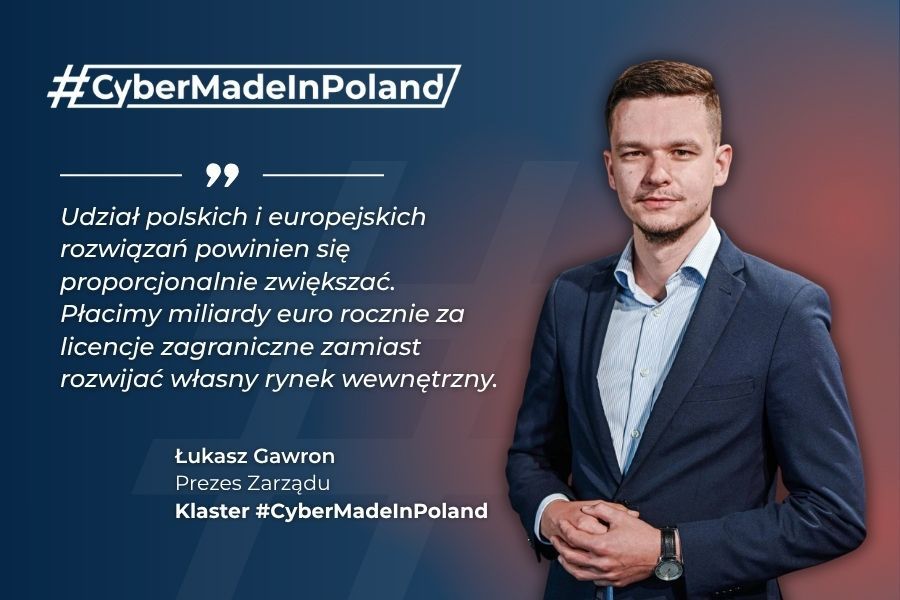
Pełnej suwerenności nigdy nie osiągniemy, bo łańcuchy globalne są zbyt silne, ale musimy stopniowo zmniejszać stopień uzależnienia. Udział polskich i europejskich rozwiązań powinien się po prostu proporcjonalnie zwiększać. Płacimy miliardy euro rocznie za licencje zagraniczne zamiast rozwijać własny rynek wewnętrzny.

Mamy w Polsce zdolności intelektualne, techniczne i organizacyjne, żeby taką suwerenność budować?

Inżynierów mamy fantastycznych, jednych z najlepszych w Europie. Problem polega na tym, że ta wiedza nie jest wykorzystywana i komercjalizowana w kraju przez brak wsparcia dla firm i startupów o tym profilu, brak kapitału oraz oddawanie dużych kontraktów podmiotom zagranicznym. Z tego powodu polscy założyciele uciekają za granicę. Nie można bać się współpracy ze startupami, trzeba otwierać dla nich kontrakty publiczne i wspierać lokalny rynek. Apeluję o odwagę i długoterminową strategię – zamiast kierowania się wyłącznie koniunkturą wyborczą czy grantami unijnymi. Chodzi o opieranie rozwoju na realnym biznesie, na wsparciu polskich firm i zaoferowaniu im tego kawałka tortu w dużych kontraktach IT – aby mogły się rozwijać, zatrudniać i budować potencjał w kraju.

A co z komponentem AI w kontekście cyberbezpieczeństwa?

Przy wdrażaniu AI trzeba pamiętać o bezpiecznym przetwarzaniu danych. Nie wolno na przykład wrzucać poufnych dokumentów firmowych do otwartych modeli językowych (jak ChatGPT czy Gemini), bo wtedy sami narażamy się na ryzyko. AI jest wykorzystywana przez obie strony: atakujący automatyzują ataki i skanowanie podatności, a broniący używają jej do monitorowania i ochrony. Z ciekawostek: firma Anthropic, producent Claude, stworzyła specjalny model AI do szukania podatności, ale ograniczyła do niego dostęp, by nie dać gotowej broni hakerom.

Przewodzi pan Polskiemu Klastrowi Cyberbezpieczeństwa #CyberMadeInPoland. Co to za podmiot?
Definiujemy się jako niezależna, oddolna organizacja branżowa reprezentująca interes polskiej branży cyberbezpieczeństwa. Zrzeszamy obecnie blisko 80 polskich firm specjalizujących się w tej dziedzinie. Naszym celem i misją jest rozwój tego sektora, pomoc polskim firmom w rozwoju w kraju i za granicą oraz promowanie polskich rozwiązań.

Czy realizujecie lobbing lub dialog z decydentami w imieniu polskiej branży?

Tak, to bardzo ważny aspekt naszej działalności. Aktywnie włączamy się w dialog z administracją publiczną, opiniujemy akty prawne (takie jak ustawa wdrażająca NIS2) i uprawiamy pozytywny lobbing. To po prostu dbanie o interesy rodzimego rynku, który tworzy wartość dodaną tu, w kraju.

Jakie konkretne korzyści mają członkowie klastra #CyberMadeInPoland?

Przede wszystkim dostęp do unikalnego, specjalistycznego networku i wymiany know-how. Wspólnie edukujemy rynek, ukazując polskie alternatywy dla zagranicznych rozwiązań. Wspieramy firmy w poszukiwaniu dofinansowań, dajemy zaplecze eksperckie i otwieramy dialog z administracją publiczną. Bardzo ważna jest też wspólnie organizowana ekspansja zagraniczna – misje handlowe i wyjazdy z PAIH.

Jeśli przedsiębiorca szuka polskiego partnera do cyberbezpieczeństwa, jak ma wybrać najlepszą firmę?

Polskie firmy nie tylko nie odstają technologicznie od zagranicznych, ale też mają inne atuty: są na miejscu, znają kontekst prawny, a pieniądze zostają w kraju. Wybierając partnera, warto patrzeć na referencje w danej branży, certyfikaty (np. z rodziny ISO 27001), doświadczenie zespołu inżynierskiego oraz to, czy rozwiązanie odpowiada naszej analizie ryzyka. Cena nie powinna grać decydującej roli.

Jaka jest procedura dołączenia do klastra i jakie cele stawiacie sobie na przyszłość?

Procedura jest prosta: zgłoszenie przez stronę internetową, potem następuje z naszej strony weryfikacja firmy, następnie przechodzimy do opłacenia składki i podpisania dokumentów. Obowiązki są elastyczne – firmy angażują tyle czasu, ile mogą. Nie stawiamy sobie celów ilościowych. Naszym celem w dobie debaty o suwerenności jest włączanie polskich firm w ekosystem i duże kontrakty krajowe, aby publiczne wydatki na cyberbezpieczeństwo zostawały w kraju.

Dziękuję za rozmowę.

Zainteresował Cię ten temat? Wysłuchaj całej rozmowy z Łukaszem Gawronem.

Materiał sponsorowany przez Polski Klaster Cyberbezpieczeństwa CyberMadeInPoland Sp. z o.o.
Wybrane dla Ciebie
Wyłączono komentarze
Jako redakcja Wirtualnej Polski doceniamy zaangażowanie naszych czytelników w komentarzach. Jednak niektóre tematy wywołują komentarze wykraczające poza granice kulturalnej dyskusji. Dbając o jej jakość, zdecydowaliśmy się wyłączyć sekcję komentarzy pod tym artykułem.
Redakcja serwisu Money.pl