Popłoch w sieci. Miliony stron www zagrożone. Co się dzieje?
Popłoch w sieci. Miliony stron www zagrożone. Co się dzieje?
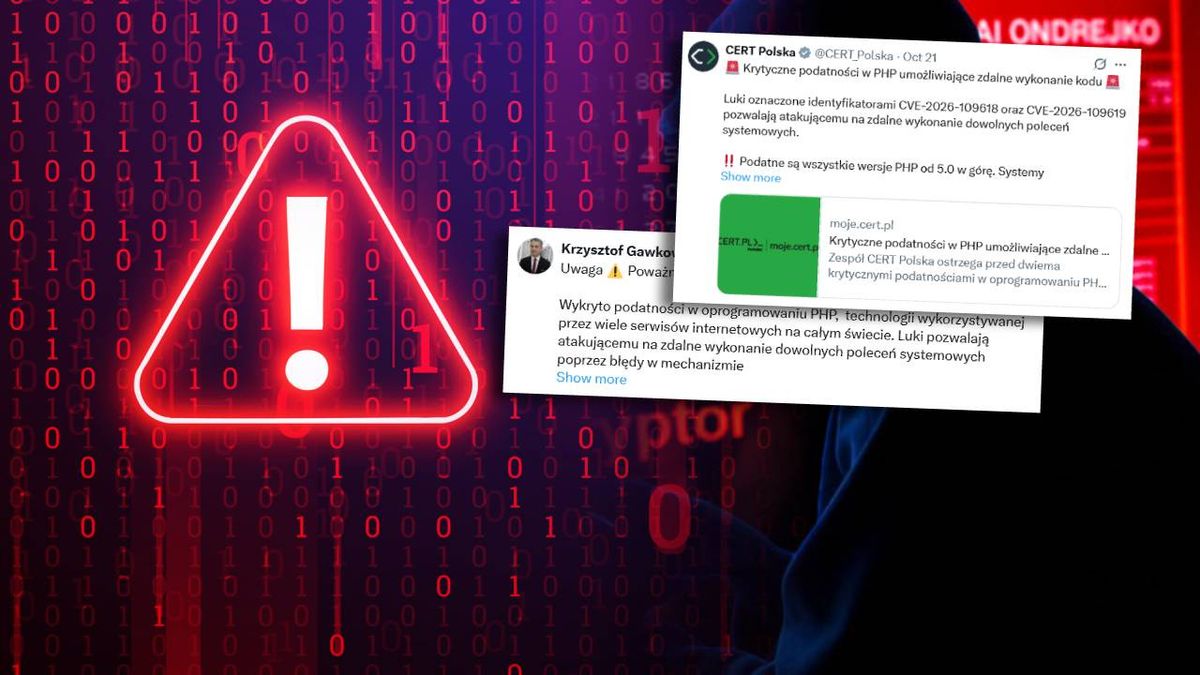
Strony internetowe instytucji rządowych w kilku państwach w Europie i poza nią zostały czasowo wyłączone po ujawnieniu krytycznych luk w zabezpieczeniach PHP, powszechnie używanego języka programowania. "To przede wszystkim problem administratorów, programistów i dostawców usług" – tłumaczy na platformie X Łukasz Olejnik, ekspert ds. cyberbezpieczeństwa.
PHP to język programowania służący do obsługi stron internetowych
Dźwięk został wygenerowany automatycznie i może zawierać błędy
W oprogramowaniu używanym w większości stron internetowych na całym świecie wykryto dwa poważne błędy.
Narażają one strony internetowe na całym świecie na ataki hakerskie.
Nie ma bezpośredniego zagrożenia dla zwykłych użytkowników internetu.
Problem dotyczy firm i różnego rodzaju podmiotów, które mają starszą wersję oprogramowania.
Zgodnie z zaleceniami ekspertów ds. cyberbezpieczeństwa wszystkie firmy korzystające z języka programowania PHP powinny natychmiast zaktualizować swoje systemy lub wyłączyć je z sieci.
W środę deweloperzy odpowiedzialni za PHP udostępnili aktualizacje łatające wykryte luki.
We wtorek twórcy PHP przekazali, że zidentyfikowali dwie krytyczne luki w zabezpieczeniach (CVE-2026-109618 oraz CVE-2026-109619) i wezwali użytkowników do aktualizacji swoich stron natychmiast po opublikowaniu poprawki. Luki zostały wykryte przez sztuczną inteligencję.
PHP to język programowania służący do obsługi stron internetowych. Gdy użytkownik wczytuje stronę, serwer z uruchomionym PHP generuje jej zawartość i wysyła ją do przeglądarki. Jest to darmowe oprogramowanie typu open source, używane w większości stron internetowych na całym świecie, także urzędów publicznych.
W związku z doniesieniami, że hakerzy już wykorzystują zidentyfikowane luki do włamań na strony internetowe, agencje ds. cyberbezpieczeństwa w Europie, USA, Australii i Japonii wezwały w środę użytkowników PHP do natychmiastowej aktualizacji lub wyłączenia stron internetowych do czasu zainstalowania poprawek.
W ramach środków ostrożności swoje strony internetowe wyłączyły m.in. agencje rządowe i instytucje publiczne w Niemczech, Holandii, Belgii, Finlandii i we Francji. W Holandii swoją stronę internetową wyłączyło samo Krajowe Centrum Cyberbezpieczeństwa (NCSC).
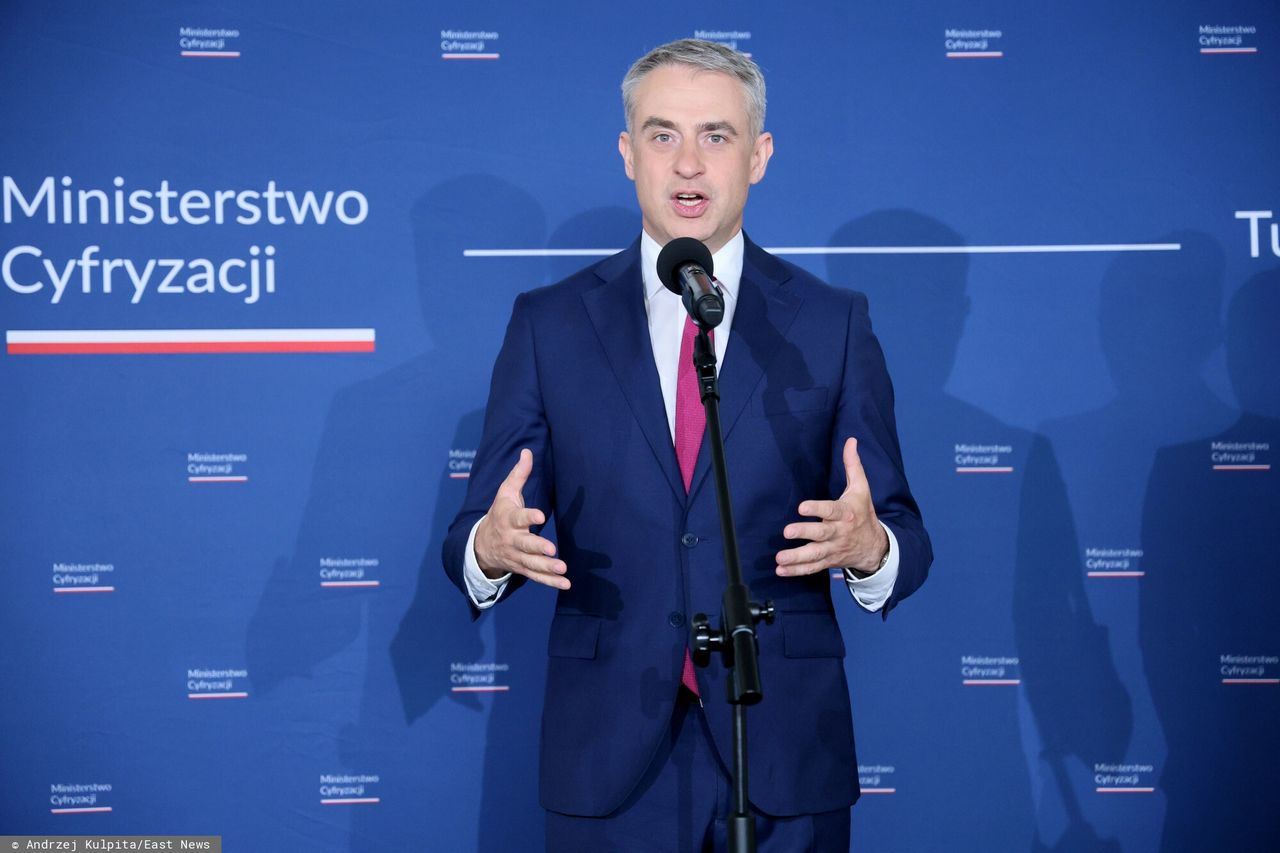
– To jest luka w oprogramowaniu, która może spowodować duże problemy. Dlatego podjęliśmy w Polsce decyzję o tym, żeby te strony internetowe, które działają na serwisie związanym z PHP, wyłączyć, żeby zawiesić też obsługę części Biuletynów Informacji Publicznej (BIP), po to po prostu, żeby nie doszło do sytuacji krytycznej – stwierdził w czwartek minister cyfryzacji Krzysztof Gawkowski.
Jak podkreślił, równolegle rozpoczęto prace, "aby załatać" wszystkie elementy, które tego wymagają. Zaapelował przy tym do firm prywatnych, które mają starszą wersję oprogramowania, żeby dokonały jego aktualizacji, bo jest to ważne również dla ich bezpieczeństwa. Po południu resort cyfryzacji podał, że Centralny Ośrodek Informatyki rozpoczął stopniowe przywracanie dostępności stron Biuletynu Informacji Publicznej.
"PHPokalipsa! Luki bezpieczeństwa w PHP (wiele stron i serwerów używa tego od zawsze) od dekady, wykryte z pomocą AI, pozwalają przejąć serwer bez logowania. Amazon i Cloudflare zauważyły próby ataków na kilka dni przed publicznym ujawnieniem błędów" – skomentował w czwartek w serwisie X ekspert ds. cyberbezpieczeństwa Łukasz Olejnik.
W osobnym wpisie wyjaśnił, że zwykły użytkownik internetu może w obliczu tego problemu zrobić niewiele. "Warto mieć aktualne oprogramowanie, przede wszystkim przeglądarkę internetową i smartfon i ewentualnie monitorować wiadomości o wyciekach danych z serwisów, których się używa" – poinstruował.
"Jeśli dane zostaną wykradzione, wtedy odpowiednio reagować (jak? Np."Zastrzeż PESEL", ale nie tylko). Poza tym niewiele można zrobić z problemami na cudzych komputerach i systemach kogoś innego. Moja rekomendacja: relax – wyluzować i potraktować całe to zamieszanie jako infotainment. To przede wszystkim problem administratorów, programistów i dostawców usług" – dodał.
W rozmowie z portalem zero.pl podkreślił zarazem, że "zagrożenie jest realne". – Włamanie na taki serwer może oznaczać kradzież danych, haseł i dostępów do kont. Francuski urząd podatkowy wyłączył ich systemy z dobrych powodów – stwierdził.
Także amerykańskie FBI, które opublikowało na platformie X instrukcję dla podmiotów odpowiedzialnych za strony, wzywa organizacje do natychmiastowego podjęcia działań zabezpieczających w związku z podatnościami w środowisku PHP. Kluczowym krokiem jest pilna aktualizacja wszystkich dotkniętych instalacji zgodnie z wytycznymi na php.net, a w przypadku braku możliwości szybkiej naprawy – wyłączenie podatnych systemów z użytku do czasu ich pełnego załatania.
FBI instruuje też, że należy niezwłocznie przeprowadzić szczegółową inwentaryzację środowiska IT pod kątem obecności PHP, priorytetyzując systemy bezpośrednio wystawione na internet oraz oprogramowanie zewnętrznych dostawców. Konieczne jest wdrożenie odpowiednich mechanizmów monitorowania procesów i ciągłe śledzenie serwerów internetowych pod kątem podejrzanej aktywności, takiej jak nieoczekiwane uruchamianie powłok poleceń czy pobieranie plików.
W przypadku wykrycia oznak naruszenia bezpieczeństwa należy natychmiast odizolować dotknięte systemy, zabezpieczyć logi serwera i PHP oraz zgłosić incydent do lokalnego biura FBI lub poprzez portal ic3.gov.
Tomasz Sąsiada
Skupiam się na sprawach, które dotyczą portfeli Polaków. Piszę o makroekonomii, handlu, polityce społecznej i rynku nieruchomości. Poruszam też tematy geopolityczne.