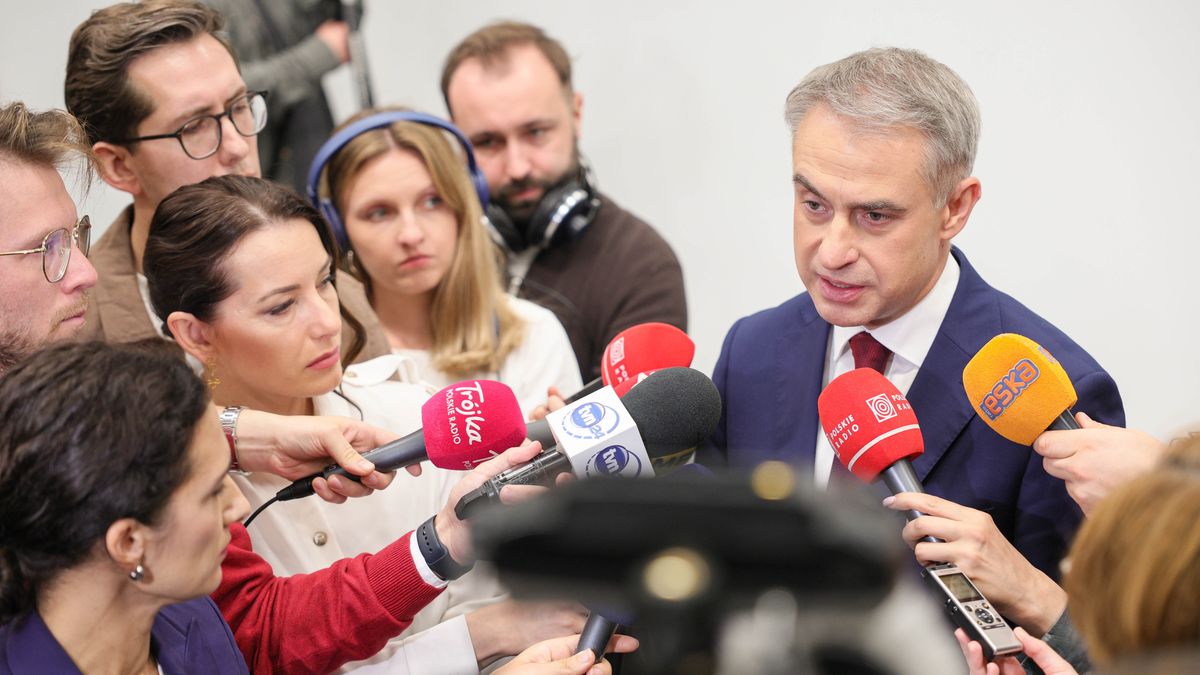
Minister cyfryzacji Krzysztof Gawkowski zwołał specjalne spotkanie Połączonego Centrum Operacyjnego Cyberbezpieczeństwa. Poinformował o poważnych lukach w oprogramowaniu PHP. Jak dodał, już został przygotowany plan działań, który obecnie jest wdrażany.
"Wykryto podatności w oprogramowaniu PHP, technologii wykorzystywanej przez wiele serwisów internetowych na całym świecie" – poinformował w środę rano minister cyfryzacji Krzysztof Gawkowski, który zwołał specjalne spotkanie.
Luki pozwalają atakującemu na zdalne wykonanie dowolnych poleceń systemowych poprzez błędy w mechanizmie zarządzania pamięcią. Podatne są wszystkie wersje PHP od 5.4 w górę. Jedyną skuteczną metodą ochrony przed wykorzystaniem podatności jest instalacja poprawionej wersji PHP – przekazał minister.
Służby cyberbezpieczeństwa państwa ostrzegają, że zwlekanie z aktualizacją może być niebezpieczne. Podobne działania podjęły również inne europejskie państwa.
W przypadku wykrycia śladów wykorzystania podatności należy niezwłocznie skontaktować się z zespołem CERT Polska za pomocą formularza dostępnego na stronie http://incydent.cert.pl.
Jak przypomina minister, czasowa niedostępność dotyczy wyłącznie stron działających w serwisie http://ssdip.bip.gov.pl, a nie wszystkich stron BIP w Polsce. Czasowe wyłączenie serwisu pozwoli wprowadzić niezbędne zabezpieczenia i zadbać o jego bezpieczne działanie.
Amerykańska Agencja Bezpieczeństwa Narodowego (NSA) w środę ostrzegła, że błędy w języku oprogramowania, który jest podstawą internetu, odkryte za pomocą narzędzi AI, naraziły strony internetowe na całym świecie na ataki hakerskie.
Jak pisze "Financial Times", ostrzeżenie ze strony agencji wywiadowczej oraz brytyjskich władz pojawiło się w momencie, gdy niektóre rządy w Europie wyłączały strony internetowe, by naprawić dwie luki bezpieczeństwa.
NSA w środę ostrzegła wszystkie firmy korzystające z języka programowania PHP, aby natychmiast zaktualizowały swoje systemy lub wyłączyły je z sieci.
Deweloperzy odpowiedzialni za utrzymanie PHP wydali wcześniej w środę aktualizacje oprogramowania, aby załatać te luki.
Biały Dom ocenia skutki
Biały Dom poinformował, że agencje federalne oceniają potencjalne skutki błędów dla systemów rządowych i infrastruktury krytycznej.
Narodowe Centrum Cyberbezpieczeństwa Wielkiej Brytanii poinformowało, że luki mogą potencjalnie pozwolić hakerowi przejąć kontrolę nad serwerem strony internetowej bez konieczności używania hasła lub innych danych logowania.
Wiele agencji zajmujących się cyberbezpieczeństwem zaapelowało do podmiotów, które nie zdążą wdrożyć odpowiednich poprawek na czas, o rozważenie zamknięcia swoich stron.
Luki odkryte przez AI. Najpoważniejsze jakie zindentyfikowano
Luki zostały odkryte przez sztuczną inteligencję, a firma zajmująca się bezpieczeństwem cybernetycznym Wiz stwierdziła, że są to "najpoważniejsze luki w zabezpieczeniach, jakie kiedykolwiek odkryto" przy użyciu tej technologii.
Biały Dom poinformował, że agencje federalne współpracują z wiodącymi laboratoriami zajmującymi się sztuczną inteligencją, aby przyspieszyć rozwiązanie problemu.
Problem dotyczy 70 proc. internetu
Jak pisze BBC, szacuje się, że problem dotyczy "około 70 proc." Internetu, choć BBC nie jest w stanie zweryfikować tej liczby.
"PHP jest wszędzie. Po cichu napędza strony WordPress, Drupal, Joomla i Magento, platformy hostingu współdzielonego, panele sterowania i mnóstwo oprogramowania, które nawet nie reklamuje się, że w jego wnętrzu działa PHP" – powiedziała firma Huntress, zajmująca się cyberbezpieczeństwem, cytowana przez BBC.
O problemie informował też zespół CERT Polska, który ostrzegł przed dwiema krytycznymi podatnościami w oprogramowaniu PHP, oznaczonymi identyfikatorami CVE-2026–109618 oraz CVE-2026–109619.
Jak podał CERT, luki pozwalają atakującemu na zdalne wykonanie dowolnych poleceń systemowych poprzez błędy w mechanizmie zarządzania pamięcią.
Jak wyjaśnia Reuters, PHP to język programowania służący do obsługi stron internetowych. Gdy użytkownik wczytuje stronę, serwer z uruchomionym PHP generuje jej zawartość i wysyła ją do przeglądarki. Jest to darmowe oprogramowanie typu open source, rozwijane przez wolontariuszy.
Jedno z najczęściej używanych narzędzi
Jest to również jedno z najczęściej używanych oprogramowań w internecie. Według serwisu W3Techs, zajmującego się śledzeniem technologii internetowych, PHP obsługuje około 75 proc. stron internetowych, których język programowania można zidentyfikować.
Jest to silnik napędzający WordPress, na którym opiera się około 43 proc. wszystkich stron internetowych – od blogów i stron małych firm po portale rządowe, sklepy internetowe i serwisy informacyjne.
We wtorek twórcy PHP przekazali, że zidentyfikowali dwie krytyczne luki w zabezpieczeniach i wezwali użytkowników do aktualizacji swoich stron natychmiast po opublikowaniu poprawki.
W związku z doniesieniami, że hakerzy już wykorzystują te luki do włamań na strony internetowe, agencje ds. cyberbezpieczeństwa w Europie, USA, Australii i Japonii wezwały użytkowników PHP do natychmiastowej aktualizacji lub wyłączenia stron internetowych do czasu zainstalowania poprawek.
W ramach środków ostrożności swoje strony internetowe wyłączyły m.in. agencje rządowe i instytucje publiczne w Niemczech, Holandii, Belgii, Finlandii i we Francji. W Holandii swoją stronę internetową wyłączyło samo Krajowe Centrum Cyberbezpieczeństwa (NCSC).
Źródło: PAP
Przemysław Ciszak
Dziennikarz portalu finansowego money.pl. Wcześniej redaktor prowadzący magazynu dla mężczyzn MenStream.pl. W 2014 roku nominowany do nagrody Grand Press w kategorii dziennikarstwo specjalistyczne za reportaż o śmiercionośnym wirusie ebola. Specjalizuje się w tematach dotyczących energetyki od atomu, gazu i ropy naftowej po OZE.