Państwo płaci za znalezienie luk. Nawet 20 tys. zł nagrody
Państwo płaci za znalezienie luk. Nawet 20 tys. zł nagrody
NASK przeznaczył milion złotych na nagrody za wykrywanie luk w państwowych systemach. Etyczni hakerzy mogą otrzymać jednorazowo nawet 20 tys. zł. Program obejmuje m.in. portal gov.pl.
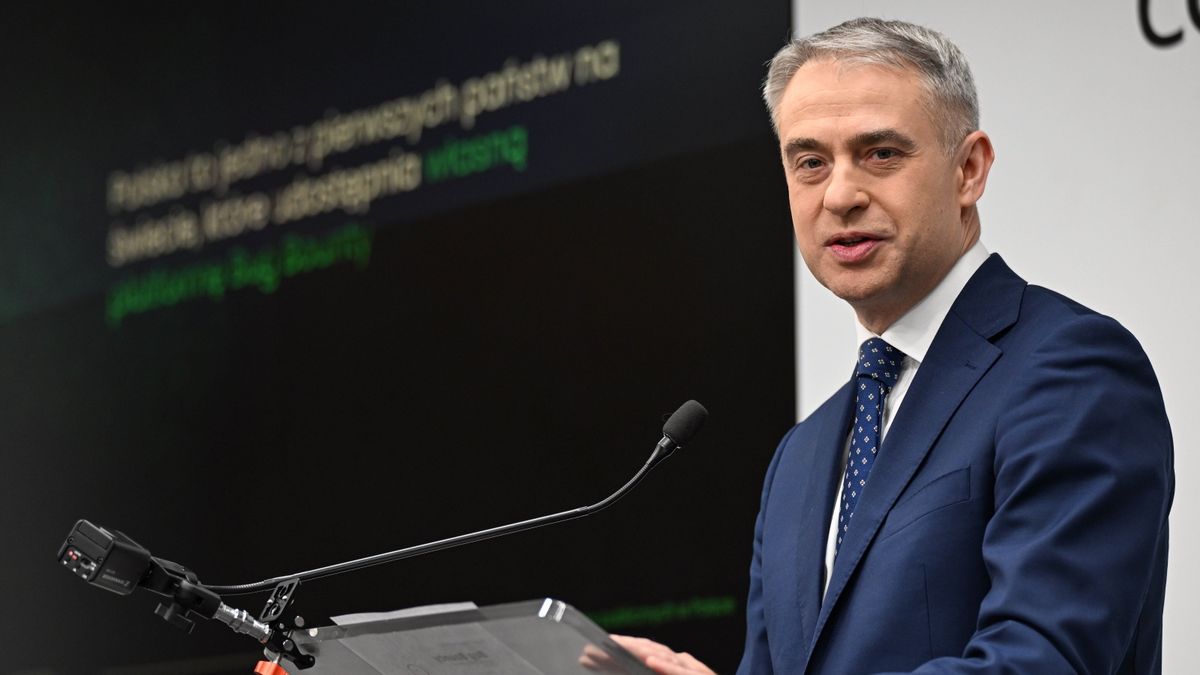
Wicepremier, minister cyfryzacji Krzysztof Gawkowski
Dźwięk został wygenerowany automatycznie i może zawierać błędy
– Chcemy, żeby społecznicy, etyczni hakerzy, przeszukiwali nasze systemy państwowe, zwłaszcza w domenie gov.pl, żeby znaleźć miejsce, które będzie podatne, co może komplikować los instytucji i urzędów. Cel jest prosty – szybkie usuwanie błędów, zanim wykorzystają je cyberprzestępcy – powiedział podczas konferencji prasowej wicepremier Gawkowski.
Państwo szuka etycznych hakerów. Na stole milion złotych
Chodzi o program tzw. bug bounty (nagród za wykryte błędy – przyp. red.), uruchomiony na platformie stworzonej i obsługiwanej przez CERT Polska – hack.cert.pl. Przez tę stronę entuzjaści cyberbezpieczeństwa mogą zgłaszać znalezione podatności (luki bezpieczeństwa – przyp. red.) w określonych systemach administracji publicznej. Po potwierdzeniu sukcesu przez CERT Polska i wprowadzeniu poprawek bezpieczeństwa badacze mogą otrzymać nagrodę w wysokości od kilkuset złotych do maksymalnie 20 tys. zł, w zależności od poziomu krytyczności wykrytego błędu.
WIDEO
Puste lodówki w sklepach. Szwecja i Belgia ofiarami cyberataków
Jak tłumaczył szef CERT Polska Marcin Dudek, podatności to luki w oprogramowaniu, które atakujący mogą wykorzystać, by dostać się do zasobów instytucji i firm. W ciągu trzech lat liczba podatności obsłużonych przez CERT Polska wzrosła o ponad 300 proc. – zaznaczył. Dodał, że obecnie cyberprzestępcy coraz częściej wykorzystują sztuczną inteligencję, by automatycznie wyszukiwać luki i atakować przez nie podmioty.
– Pierwszy raz mówię to publicznie: mieliśmy do czynienia z takim atakiem, gdzie nasza analiza wykazała, że cały atak był prowadzony przez agentów AI, czyli całkowicie autonomicznie – przekazał Dudek.
Poinformował, że po zalogowaniu się na stronie hack.cert.pl przez Profil Zaufany badacze znajdą listę instytucji publicznych, w których można szukać luk, dozwolone metody testowania, a także zakres oraz zasady przyznawania nagród. Obecnie na platformie dostępnych jest pięć konkursów obejmujących: portal gov.pl, komunikator mSzyfr, serwisy gminy Władysławowo, CERT Polska i NASK.
Dudek powiedział, że zgłoszenia podatności może dokonać każda osoba, która ukończyła 18 lat, posiada numer PESEL oraz polską rezydencję podatkową.
Szef CERT Polska podkreślił, że inicjatywa ta to jedno z pierwszych na świecie przedsięwzięć tego rodzaju, w którym obsługa programu bug bounty odbywa się na niezależnej, krajowej platformie, bez udziału komercyjnych pośredników.
Dyrektor w NASK – Państwowy Instytut Badawczy (PIB) Radosław Nielek wskazał natomiast, że milion złotych przeznaczonych na konkurs pochodzi z budżetu NASK.
– Obecnie program bug bounty jest testowany w mniejszej skali podmiotów publicznych. Jeśli ten model się sprawdzi, inicjatywa będzie stopniowo rozszerzana na kolejne jednostki administracji samorządowej i centralnej - przekazał Nielek. Instytucje, które chcą poddać swoje systemy kontrolowanym testom bezpieczeństwa, mogą sprawdzić zasady udziału w programie na hack.cert.pl.
Bug bounty to inicjatywa organizowana przez firmy i instytucje na całym świecie, w ramach której oferują one nagrody finansowe lub rzeczowe zewnętrznym badaczom bezpieczeństwa za znalezienie i odpowiedzialne zgłoszenie luk w zabezpieczeniach ich systemów, aplikacji czy stron.
W 2025 r. CERT Polska odnotował 1 tys. 732 incydenty związane z lukami bezpieczeństwa w publicznie dostępnych usługach i systemach teleinformatycznych. Jak podała jednostka, od stycznia do września 2026 r. na świecie wykryto ok. 105 tys. nowych podatności. To więcej niż w całym 2025 r., gdy odnotowano ich blisko 71 tysięcy.
CERT Polska to działający w instytucie badawczym NASK zespół reagowania na incydenty w sieci i przyjmujący zgłoszenia o podejrzanych i nietypowych zdarzeniach.
Malwina Gadawa
Absolwentka Stosunków Międzynarodowych, Administracji i Prawa. Zawodowe doświadczenie zdobywała m.in. w Gazecie Wrocławskiej i Radiu Wrocław. Polowanie na informacje i polityków ma we krwi. Nie gubi się także w gąszczu prawniczych paragrafów.
Od dziecka zajmowała ją polityka, zamiast bajek ciekawsze było dla niej zaprzysiężenie prezydenta. Najpierw skończyła Stosunki Międzynarodowe, ale było jej mało, więc dołożyła do tego Administrację i Prawo na Uniwersytecie Wrocławskim. Pracowała w Gazecie Wrocławskiej i Radiu Wrocław. "Drogę jeszcze odnajdę, tymczasem z gubienia mam frajdę" - to jej dewiza na odkrywanie świata, dlatego najbardziej lubi atmosferę stacji benzynowych, dworców i lotnisk — żeby ciągle znajdować się w nowym a ciekawym miejscu. Jeść sushi pałeczkami nauczyła się dopiero w Japonii, więc to, jak się tańczy tango, zobaczy wkrótce w Argentynie. Ma pamięć do rozmów jak Truman Capote. Najbardziej lubi wracać do jego powieści "Z zimną krwią".


 PAP