Cyberatak na chłodnie w sklepach we Francji doprowadził do strat w żywności liczonych w dziesiątkach milionów euro. To też przestroga dla Polski, zwłaszcza że mamy za sobą próby cyfrowego sabotażu urządzeń przemysłowych. – Wystarczy dostęp do systemu, który wydaje polecenia urządzeniom – ostrzega Łukasz Ozimek, dyrektor operacyjny Exea Data Center.
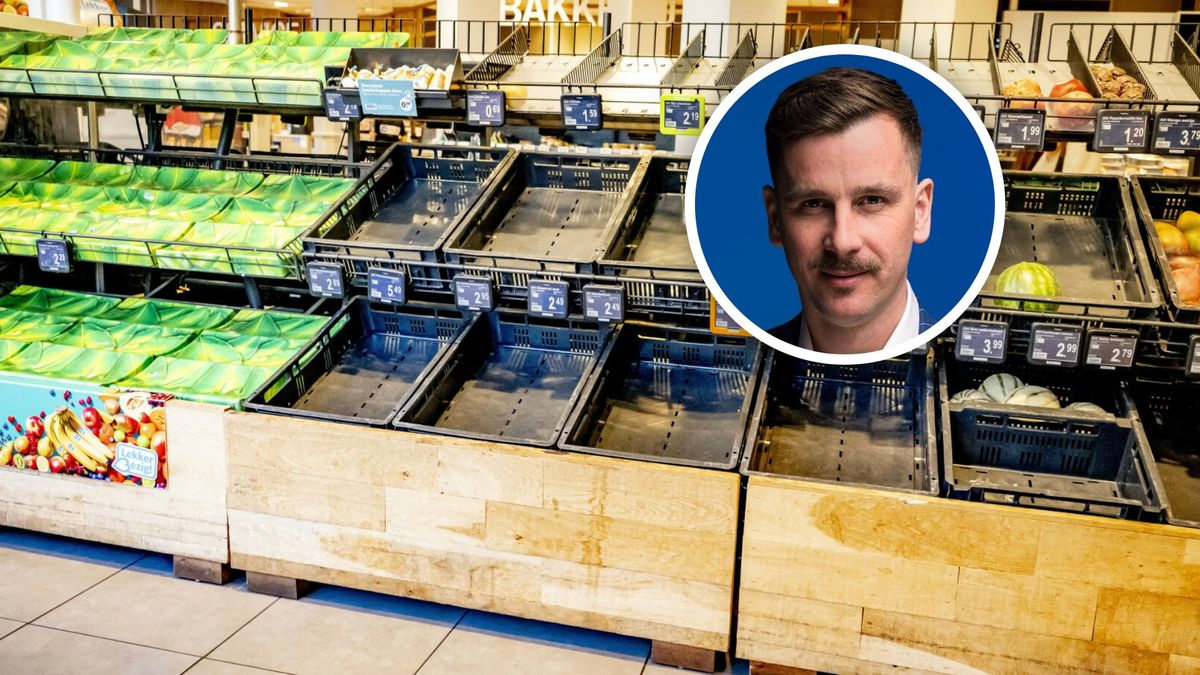
Puste półki w sklepach w Rotterdamie po cyberataku z14 października 2026. W kółku Łukasz Ozimek, ekspert ds. cyberbezpieczeństwa
Dźwięk został wygenerowany automatycznie i może zawierać błędy
Cyberatak na francuskie sieci handlowe z października sparaliżował prace w setkach sklepów, m.in. Intermarché i Carrefour. Hakerom udało się podkręcić temperatury zamrażarek i lodówek. Napastnicy przejęli kontrolę nad systemami chłodniczymi, zmieniając parametry pracy urządzeń. Efektem były straty żywności, zakłócenia działalności sklepów, a w niektórych obiektach również pożary. Według szacunków przedstawicieli branży straty sięgały dziesiątek milionów euro.
To przykład cyberataku, którego skutki wykraczają daleko poza świat informatyki. Zamiast wykraść dane lub zażądać okupu za odblokowanie systemów, napastnik może ingerować w działanie fizycznych urządzeń. Dla przedsiębiorstwa oznacza to zniszczony towar, uszkodzoną instalację, przestój i utracone przychody.
Sposób działania jest zupełnie inny niż w przypadku fizycznego sabotażu, ale konsekwencje ekonomiczne mogą być porównywalne. Nie trzeba ataku terrorystycznego z bombą. Zdarzenie z Francji pokazało, że wystarczy włamanie do systemu, by podnieść temperatury w lodówce – wskazuje w rozmowie z money.pl Łukasz Ozimek, ekspert centrum przetwarzania danych Exea Data Center.
Polska infrastruktura też była celem
Jak zaznacza, już wcześniej cyberprzestępcy stosowali podobne, choć nieidentyczne metody, by uderzyć w cele energetyczne w Polsce. Pod koniec grudnia 2025 r. doszło do skoordynowanych ataków, których celem było co najmniej 30 farm wiatrowych i fotowoltaicznych, przedsiębiorstwo produkcyjne oraz elektrociepłownia dostarczająca ciepło dla blisko pół miliona odbiorców. Napastnicy podejmowali działania wymierzone m.in. w oprogramowanie sterowników i dane, a część obiektów utraciła łączność z systemami operatorów.
Cyberatak dotyczył też elektrociepłowni, obsługującej około 50 tys. mieszkańców. Jak informował CERT Polska, doprowadził do zatrzymania turbiny parowej i stacji uzdatniania wody. Dzięki szybkiej reakcji personelu przestój był krótkotrwały i nie doszło do przerwania dostaw ciepła.
Wspólnym mianownikiem tych zdarzeń jest ingerencja w rzeczywisty proces technologiczny. Nie chodzi już wyłącznie o poufność danych, lecz o możliwość zakłócenia pracy urządzeń, od których zależy funkcjonowanie przedsiębiorstwa.
Aspekty techniczne są ważne, ale skupiłbym się na bezpieczeństwie – całym zabezpieczeniu zaplecza. Pamiętajmy, że takie włamanie to nie jest problem wyłącznie działu IT, a całej firmy. Wyobraźmy sobie biznes e-commerce, gdzie ktoś się włamuje i szyfruje bazę danych. Problem mają prezes, księgowość, pracownicy. W tych czasach, niezależnie od tego, czy jesteśmy marketem, szpitalem, to jesteśmy też firmami technologicznymi z systemami, które należy chronić. Dlatego musimy patrzeć na to szeroko – zaznacza w rozmowie z money.pl ekspert ds. cyberbezpieczeństwa i infrastruktury IT.
Namacalny przykład strat w żywności z Francji pokazał, że nie potrzeba fizycznego ataku, aktu terroryzmu, by doprowadzić do odczuwalnych strat. – Bazę danych można odbudować, nowa żywność wypełni lodówki. Ale w przypadku utraty danych medycznych – tej historii pacjentów nie zmienimy – dodaje Łukasz Ozimek, przywołując niedawne wycieki danych, w tym ten dotyczący danych 19 mln Polaków z MyDr.
Ozimek podkreśla, że problem potęguje fakt, że urządzenia przemysłowe i systemy zarządzania budynkami często działają przez wiele lat. Choć pozostają sprawne technicznie, to zarazem korzystają z przestarzałego, niewspieranego oprogramowania.
Nie oznacza to konieczności całkowitej rezygnacji ze zdalnego sterowania. Jak podkreśla ekspert, kluczowe jest ograniczenie dostępu do niezbędnego minimum, oddzielenie sieci przemysłowych od pozostałych systemów oraz stosowanie wieloskładnikowego uwierzytelniania i rejestrowania sesji serwisowych. Istotne są również aktualizacje oprogramowania sterowników i monitoring nietypowych zmian parametrów pracy instalacji.
Ponad 260 tys. incydentów w Polsce. W jeden rok
Polski CERT zarejestrował w 2025 r. 260 783 incydenty cyberbezpieczeństwa. To aż 2,5 razy więcej niż rok wcześniej. Zespół otrzymał ponad 658 tys. zgłoszeń. Zdecydowaną większość incydentów stanowiły oszustwa komputerowe, w tym phishing i oszustwa inwestycyjne. Wzrost incydentów wynika częściowo z lepszego wykrywania i większej liczby zgłoszeń. Jednak skala działalności przestępczej i obsługiwanych zagrożeń jest już bardzo duża.
Kolejne wydarzenia pokazują, że cyberprzestępczość obejmuje już nie tylko wielomilionowe operacje finansowe, ale i działania, których celem może być uszkodzenie urządzeń lub zatrzymanie procesów technologicznych. Firmy muszą uwzględniać oba rodzaje zagrożeń, choć wymagają one odmiennego podejścia do ochrony.
Bartłomiej Chudy
Dziennikarz i wydawca money.pl od listopada 2024 roku. Wcześniej redaktor wiadomości serwisu radiozet.pl. Zaczynał od mediów akademickich i prasy lokalnej. Politolog z wykształcenia, dziennikarz z pasji, w meandrach świata ekonomii z wyboru. Szczególnie bliskie są mi sprawy społeczne.